色彩と文様の研究家。日本の伝統的な装いと、その色合わせや文様に込められた意味・魅力を研究しています。
会社員を経て起業、ベンチャー経営。未経験からウェブ制作を学び、2021年8月にブログ「最初に知っておきたいこと」、2026年10月「まといとら」「色彩文様研究所」を開始。
着物・文様の人気記事
着物・文様の記事
着物・文様の記事を準備中です。
着物・文様の新着記事
着物・文様の記事を準備中です。

色彩と文様の研究家。日本の伝統的な装いと、その色合わせや文様に込められた意味・魅力を研究しています。
会社員を経て起業、ベンチャー経営。未経験からウェブ制作を学び、2021年8月にブログ「最初に知っておきたいこと」、2026年10月「まといとら」「色彩文様研究所」を開始。
着物・文様の記事を準備中です。
着物・文様の記事を準備中です。

 悩んでいる人
ログインURLを変更したい…
WordPress(ワードプレス)の初期には、最低限やっておきたいセキュリティ対策があります。
▼初心者向けセキュリティ対策
ログインURLの変更もその1つで、いくつかのWordPressプラグインで対応可能ですが、今回は簡単にできる「XO Security」を選びました。
ログインURL変更のほかにも設定できるセキュリティ対策がありますので、合わせて解説していきますね。
この記事を書いた人
※当ブログの情報は執筆時点のものであり、最新の情報は各サービスの公式サイトよりご確認ください。
※当ブログのリンクには広告が含まれる場合があります。
XO Securityは、ログイン関連のセキュリティレベルを高めたいときに、よく使われるプラグインの1つです。
WordPressプラグインは外国製が多いですが、「XO Security」は国産(日本製)のプラグインですので初心者や英語が苦手な方でも安心して利用できます。
当ブログを始める前は「SiteGuard WP Plugin」を使っていました。
SiteGuard WP Pluginも国産(日本製)かつ有名なセキュリティ対策プラグインです。
ただ、WordPressテーマ「SWELL」と干渉するらしく(SWELL公式サイト参照)、今回はXO Securityを選びました。
 ジュンペイ
当ブログはSWELLを使っています
XO Securityの設定はとても簡単で便利ですよ。
SWELLの関連記事▼
次のセキュリティ対策をXO Securityで行います。
対策が必要な理由につきましては、上記の「セキュリティ対策」の記事をご覧ください。
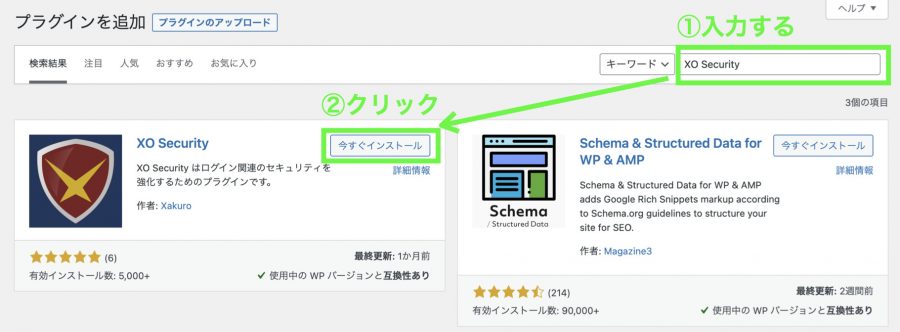
WordPress管理画面の左側にある[プラグイン]⇒[新規追加]メニューをクリックしますと、「プラグインを追加」の画面が出てきます。
①右上の検索ボックスに「XO Security」と入力します。
②検索結果に出てきたXO Securityの「今すぐインストール」をクリックします。
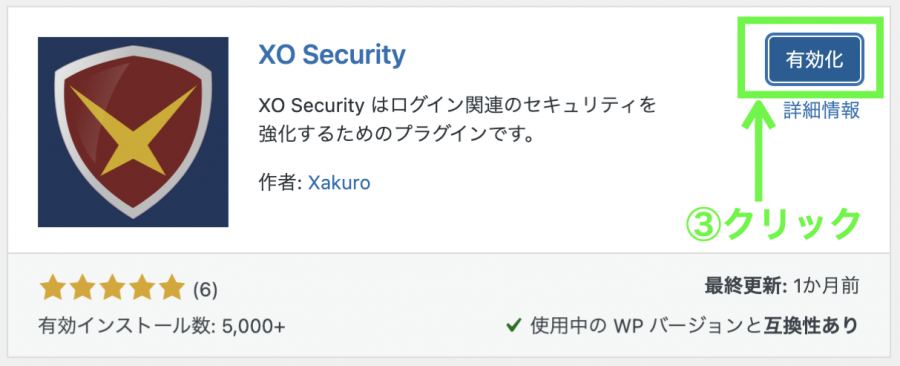
インストールされると「有効化」ボタンが出てきます。
③「有効化」ボタンをクリックします。
WordPress管理画面の左側にある[設定]のサブメニューに「XO Security」が追加されていたら、有効化完了です。
WordPress管理画面の左側にある[設定]⇒[XO Security]メニューをクリックしますと、「XO Security 設定」の画面が出てきます。
各設定の理由については後ほど解説しますね。
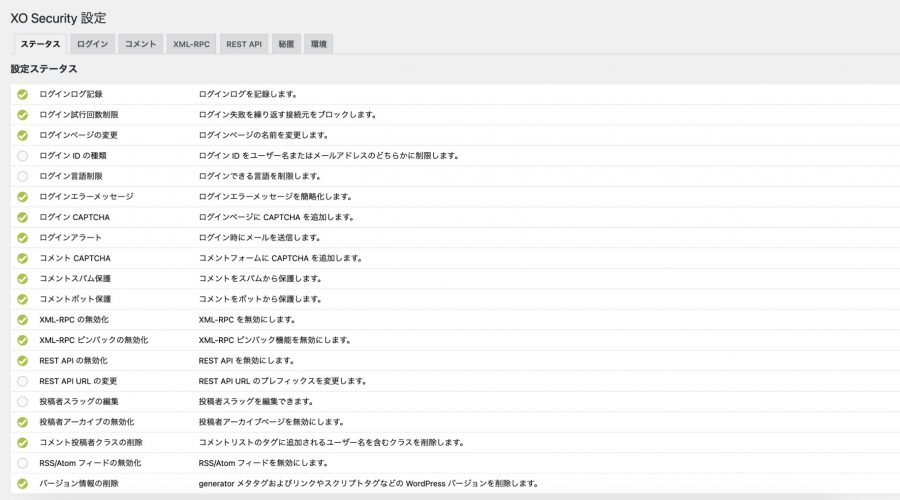
画面上部にいくつかタブが並んでいます。最初の「ステータス」タブでは、設定ステータスの一覧が表示されます。
この設定ステータスでは、設定済みの項目にチェックが入っており、何を設定したかが一目でわかるようになっています。
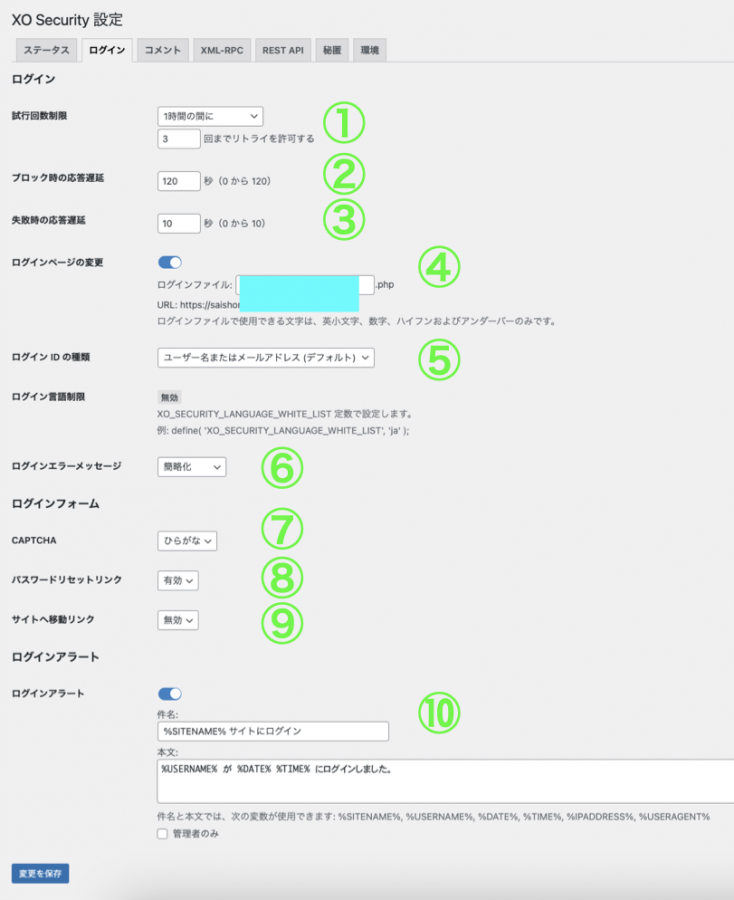
「ログイン」タブをクリックします。
①ログインの「試行回数制限」欄で、「1時間の間に」を選び、リトライ許可の回数を「3回」にします。
②「ブロック時の応答遅延」欄を、「120秒」にします。
③「失敗時の応答遅延」欄を、「10秒」にします。
④「ログインページの変更」欄をオン(有効)にし、ログインファイル名を入力します。
※ ログインファイルで使用できる文字は、英小文字、数字、ハイフンおよびアンダーバーのみです。
ログインファイル名を忘れるとログインできなくなりますので、必ずメモしておきましょう。
⑤「ログインIDの種類」欄で、「ユーザー名またはメールアドレス」を選びます。
⑥「ログインエラーメッセージ」欄で、「簡略化」を選びます。
⑦ログインフォームの「CAPTCHA」欄で、「ひらがな」を選びます。
⑧「パスワードリセットリンク」欄で、「有効」を選びます。
⑨「サイトへ移動リンク」欄で、「無効」を選びます。
⑩ログインアラートの「ログインアラート」欄をオン(有効)にします。
画面左下の「変更を保存」ボタンを押します。
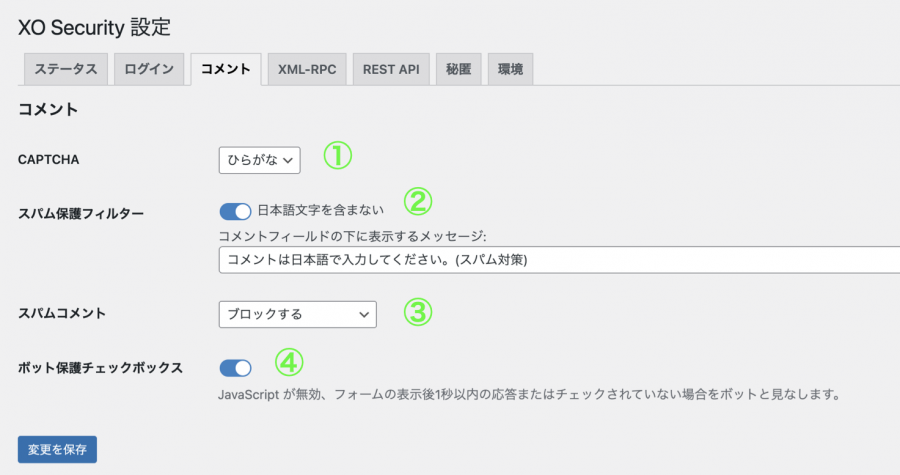
「コメント」タブをクリックします。
①「CAPTCHA」欄で、「ひらがな」を選びます。
②「スパム保護フィルター」欄で、「日本語文字を含まない」をオン(有効)にします。
③「スパムコメント」欄で、「ブロックする」を選びます。
④「ボット保護チェックボックス」欄をオン(有効)にします。
画面左下の「変更を保存」ボタンを押します。
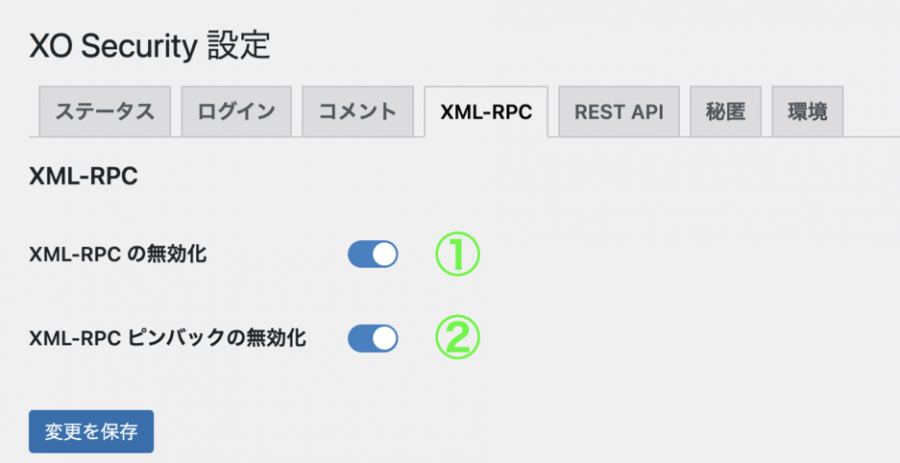
「XML-RPC」タブをクリックします。
①「XML-RPCの無効化」欄をオン(有効)にします。
②「XML-RPC ピンバックの無効化」欄をオン(有効)にします。
画面左下の「変更を保存」ボタンを押します。
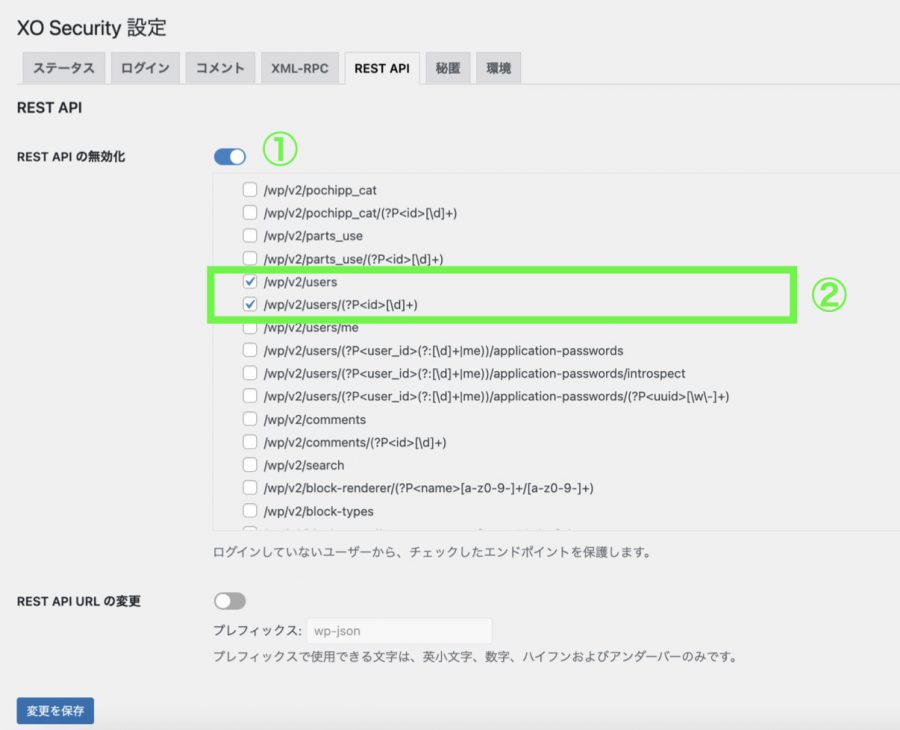
「REST API」タブをクリックします。
①「REST API の無効化」欄をオン(有効)にします。
②REST APIの一覧を下にスクロールして、「/wp/v2/users」と「/wp/v2/users/(?P[\d]+)」にチェックを入れます。
画面左下の「変更を保存」ボタンを押します。
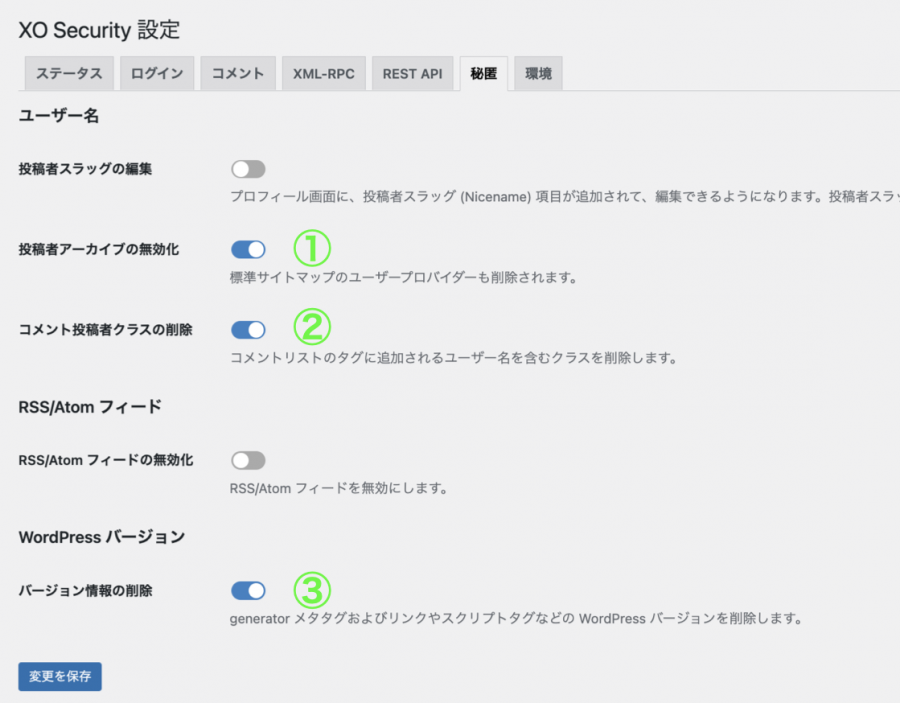
「秘匿」タブをクリックします。
①ユーザー名の「投稿者アーカイブの無効化」欄をオン(有効)にします。
②「コメント投稿者クラスの削除」欄をオン(有効)にします。
③WordPressバージョンの「バージョン情報の削除」欄をオン(有効)にします。
画面左下の「変更を保存」ボタンを押します。
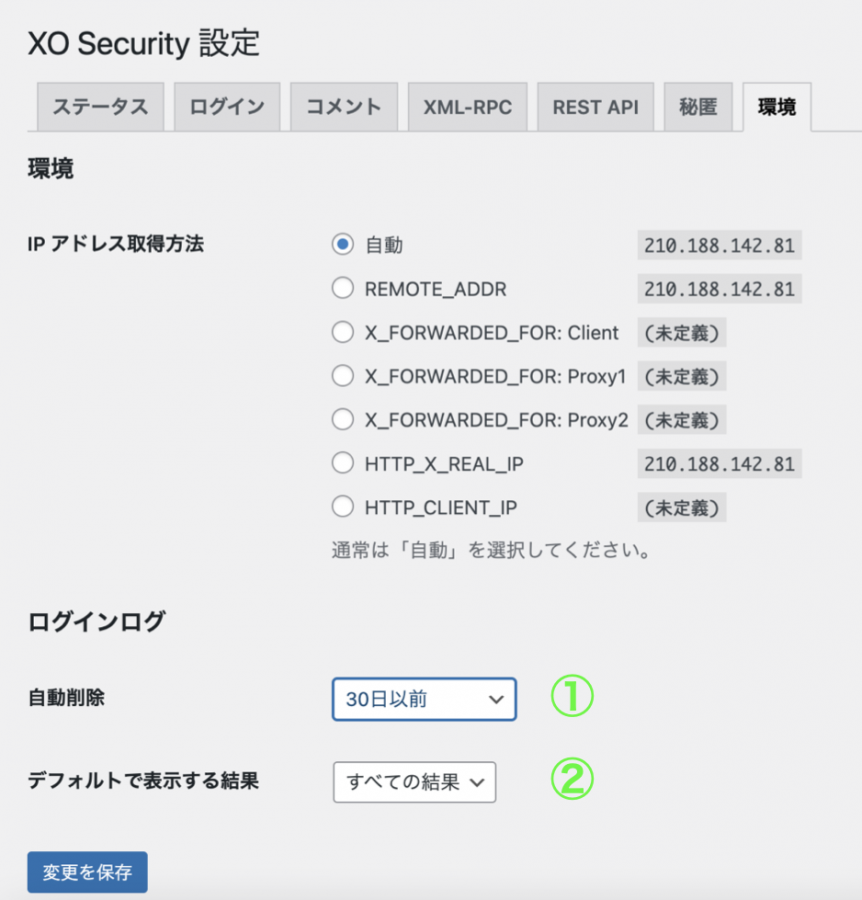
①ログインログの「自動削除」欄で、「30日以前」を選びます。
②「デフォルトで表示する結果」欄で、「すべての結果」を選びます。
画面左下の「変更を保存」ボタンを押します。
これで、すべて設定完了です。
試行回数制限の時間は、1、12、24、48時間から選べます。
本記事の設定「1時間の間に」「3回までリトライを許可する」にしますと、不正ログインの集中攻撃を防げます。
また、自分でログインに3回失敗しても、1時間たてばロックが解除されるのでおすすめです。
ブロック時の応答遅延は、0〜120秒の間で設定します。
不正ログインの集中攻撃等を回避するものなので、最大値の120秒にしましょう。
失敗時の応答遅延は、0〜10秒で設定します。
これも不正ログインの集中攻撃等を回避するものなので、最大値の10秒にしましょう。
ログインIDの種類は「ユーザー名またはメールアドレス」「ユーザー名のみ」「メールアドレスのみ」から選べます。
ログイン可能なメールアドレスを公開している方は「ユーザー名のみ」にしたほうがいいかもしれません。
CAPTCHAは、英数字、ひらがな、から選べます。好きなほうでかまいません。
パスワードリセットリンクは、パスワードを忘れたときのため有効にします。
サイトへ移動リンクは、個人の好みです。あったほうがいい方は有効にしましょう。
CAPTCHAは、英数字、ひらがな、から選べます。好きなほうでかまいません。
スパムコメントは「ブロックする」「スパムとして保存する」「ゴミ箱へ入れる」から選べます。好きなものでかまいません。
「/wp/v2/users」と「/wp/v2/users/(?P[\d]+)」を無効化することで、ユーザー名を隠せます。
REST APIの無効化は他のプラグインに影響することがあります。上記の2つ以外にチェックを入れるときは事前確認しましょう。
バージョン情報の削除は、SWELLユーザーならWordPressテーマ側でも設定できます。
WordPressテーマかプラグインのどちらか一方を設定すれば大丈夫です。
自動削除は「自動削除しない」「30日以前」「365日以前」から選べます。
ログインログをあまり長く取っておく必要はないと思いますが、好きなものでかまいません。
デフォルトで表示する結果は「すべての結果」「失敗」「成功」から選べます。
ログインログに残したい結果を選択します。
最近は、WordPressテーマやプラグインが多機能化しています。
本記事で紹介しました「投稿者アーカイブの無効化」や「WordPressバージョン情報の削除」など、WordPressテーマや他のプラグインで設定できることもあります。
両方で設定してうまく動かないときは、どちらか一方だけ設定しましょう。
マーケティングの基本を、身近なストーリーを通して学べる一冊です。商品そのものではなく、読者が求めている価値に目を向ける考え方は、ブログのキーワード選定、記事構成、商品紹介にも応用できます。
XO Securityで設定したログインURLを忘れてしまったときは、FTPソフト等でサーバーにログインして、XO Securityで作成したログインファイル名を確認します。それでも思い出せないときは、XO Securityのフォルダ名を変更して無効化します。
すると、WordPressに元からあるログインファイルが復活して、ログインできるようになりますよ。
▼WordPressのログインURLを忘れたときの対処法
悩んでいる人図書館で魔女図鑑と鬼図鑑を借りた
ジュンペイ僕も小さい頃、妖怪や魔女が好きだったなー